GMO熊谷正寿社長「セキュリティ上の指摘を生かせず」不正アクセス受け謝罪 自身のSNS対応も陳謝 8月に攻撃者が侵入も認識は2か月後
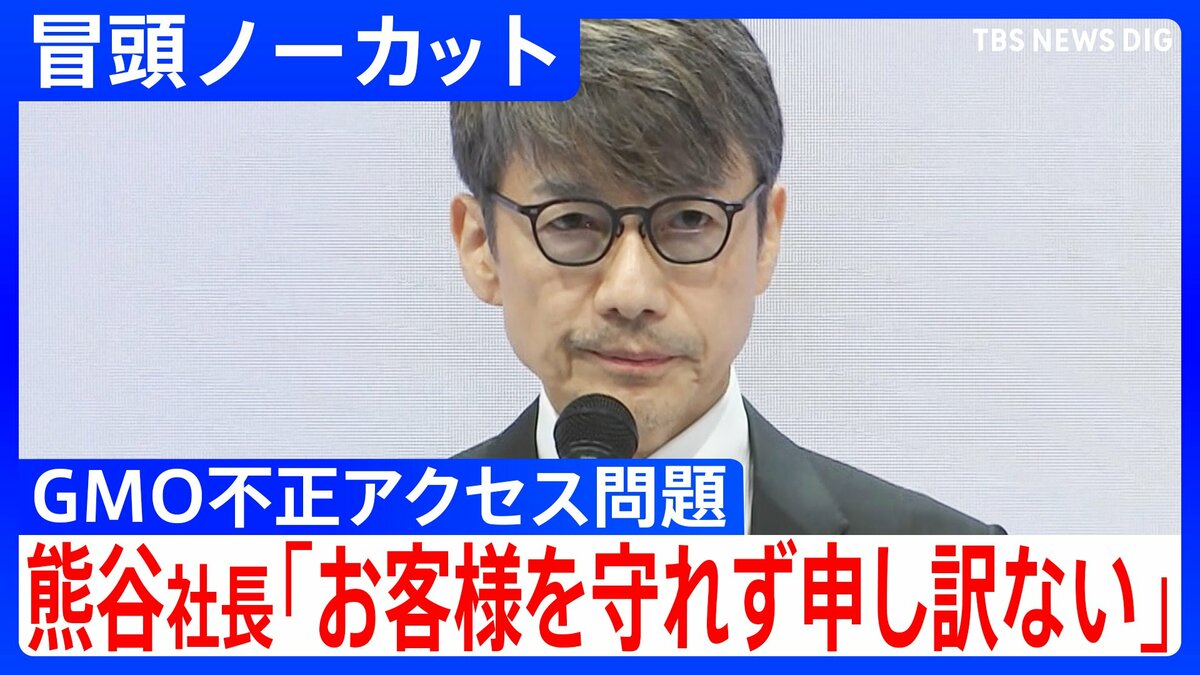
GMOインターネットグループの熊谷正寿社長は、不正アクセスを受けてから初となる記者会見を11月2日の午後に行い、経緯などを説明しました。
会見では、グループのセキュリティ会社からシステムの脆弱性を指摘されていたことを認め、謝罪しました。
また、熊谷氏は、事案発生後に自身のSNSでの発信内容についても「配慮が欠けていた」としています。
会見の冒頭を全文公開します。
「お客様をお守りできず申し訳ない」事前にシステム脆弱性を指摘
GMOインターネットグループ株式会社 代表取締役グループ代表 熊谷正寿氏
本日はお忙しい中、皆様お集まりいただき、誠にありがとうございます。GMOインターネットグループ・グループ代表の熊谷正寿です。この度は、当グループのサービス「お名前.com デスクトップクラウド」において、不正アクセスを受け、お客様の情報が流出し、結果、悪意のあるものによって、お客様の資産が毀損するという事故が発生いたしました。
被害に遭われましたお客様と関係者の皆様に心よりお詫びを申し上げます。
本サービスのシステムにセキュリティ上の問題があったことは事実です。
また、報道をされている通り、当グループのGMOサイバーセキュリティbyイエラエの専門家からシステム上の課題の指摘を受けていたことも事実です。
しかしながら、この指摘をサービスの運営において生かすことができませんでした。
グループの代表として、これらの事実を重く受け止めております。
そして、私自身のSNSでの発信につきましても、多くのお声を頂戴しております。
まず、被害に遭われた方に関わる事柄に私自身の投稿で触れてしまったこと、またこのような状況下で、私自身が笑顔で写っている写真を投稿したこと。そして、当社の陸上部に関しまして、投稿してくださった方に不適切なコメントをしたこと。いずれも被害に遭われた方のお気持ちへの配慮が欠けておりました。
SNSの発信につきましては、10月29日にXでお詫びをさせていただきましたが、改めまして、この場で深くお詫び申し上げます。
この度は、お客様をお守りすることができず、誠に申し訳ありませんでした。
犯人特定の情報には至っておらず引き続き情報求める
GMOインターネット株式会社 代表取締役 社長執行役員 伊藤正氏
GMOインターネット株式会社代表取締役の伊藤正でございます。
本日は、お忙しい中、お集まりいただき、誠にありがとうございます。発生した障害により、この度、「お名前.com デスクトップクラウド」におきまして、被害に遭われたお客様を初め、関係する皆様に多大なご迷惑と不安をおかけしたことを心より深くお詫び申し上げます。
大切なサービスをお預かりする事業者として、このような事態を招いたことを極めて重く受け止めております。
現在、被害の全容把握と、原因の究明を最優先で進めるとともに、被害を受けられたお客様への対応に誠意を持って取り組んでおります。
原因の究明、再発防止に努め、信頼の回復に全力を尽くしてまいります。
改めまして、被害に遭われたお客様、関係する全ての皆様、心より深くお詫び申し上げます。
それでは私からは、インシデントの概要をお話させていただきます。
経緯の方は時系列でご説明させていただきます。
10月20日、今回、弊社の提供する「お名前.com デスクトップクラウド」に不正アクセスが発生いたしました。対象のお客様は2万6739件です。サービスは現在も停止しております。
また、翌10月21日、不正アクセスの犯人により、弊社に対しまして80億円の身代金の脅迫がございました。
弊社としては、当初より絶対に身代金を支払わない方針で進めております。同日、お客様のFX等の自動売買に関するアカウント情報を不正に取得した上、当該アカウントを不正に操作し、意図的に損失が生じる取引を実行いたしました。
弊社としての対応方針ですが、10月22日、まず被害拡大を防止するために、FX口座のパスワードの変更、PCのウイルススキャン、お持ちのPCのバックアップの要請、PCの遮断など、ネットワークからの隔離をお願いするとともに、並行して接続先のFX証券会社などに対し、セッションの切断などを依頼いたしました。
また、10月22日以降、犯人特定のために捜査機関関係省庁と連携し、相談・情報提供を進めております。
10月26日からは、被害に遭われたお客様にPCをお借りし、分析するなどを行っております。
対応を重ねておりましたが、10月27日、お客様のVPSやPCのデータを盗み取ったことも確認され、大変遺憾ながら1件の情報が犯人サイトに掲載されてしまいました。
10月27日以降、弊社としては、お客様の被害拡大防止のため、SNS等の情報拡散防止、さらに10月28日には、犯人サイトの無効化を行い、また、10月28日より世間の方々より情報を募るため、GMOサイバー犯罪撲滅懸賞金を開始、本日までで約700件の応募をいただいております。
被害有無に限らずサービス利用中の全ユーザーに「お見舞金」5000円支払いへ
お客様への対応についてですが、被害の有無に関わらず、5000円のお見舞金をお支払いいたします。こちらは10月30日にお客様にご案内を差し上げております。
まだサービスの復旧がなっておりませんので、代替サービスを6か月間無料で提供させていただいております。こちらも10月30日にご案内を差し上げております。
また、FX不正取引で損失されたお客様に対し、全額補償いたします。
こちらは11月6日までにお客様にご案内いたします。さらに、情報流出が確認された場合、情報の機微に応じ、最大300万円のGMO特別お見舞金をお支払いさせていただきます。
8月に管理アカウントを窃取されたものの覚知したのは10月20日
GMOインターネット株式会社 副社長執行役員 山下浩史氏
改めまして、被害に遭われたお客様、関係する全ての皆様に、心より深くお詫び申し上げます。
私の方からは、今回の不正アクセスの経路と時期について現時点で確認できている事実をご説明いたします。
当社の「お名前.com デスクトップクラウドサービス」の環境でございます。
犯人は8月5日にお客様環境のリモートデスクトップのVPSに侵入いたしました。
そこで、管理者アカウントを窃取され、8月17日に管理者権限を悪用し、当社の管理サーバーに侵入いたしました。
大変申し訳ございませんが、攻撃の詳細な手口に関しましては、同等の攻撃を招く恐れと、捜査への影響から、ここでのお話は控えさせていただきたいと思います。
そして、この管理サーバーを経由して、9月20日から10月14日にかけて、当社のお客様のVPSにマルウェアが配布されました。
対象となり得た台数は最大2万6739VMでございます。
当社がこれを確認できたのは、お客様からの問い合わせを受けて調査を行った10月20日でございます。
その間、気づくことができませんでした。
サービスの監視で気づけなかったことを深く受け止めております。
なぜ気づけなかったのか、何が原因で何が不足していたか、今後検証してまいります。
犯人はリモートデスクトップの“ドライブ共有”を悪用か
次に、お客様パソコンへの被害です。
犯人はリモートデスクトップのドライブ共有の機能を悪用し、接続元のお客様のパソコンのファイルを窃取した可能性があります。
この機能は当初、お客様の利便性を考えて設定をオンにしておりましたが、現在のセキュリティリスクの中で設定変更に至らなかったこと、本当に深く受け止めております。
今後のリスク分析で何が不足していたかに関しましては、検証してまいります。
最後に、2024年にGMOサイバーセキュリティbyイエラエの専門家が本サービスの改善点を指摘しておりましたのは事実でございます。
日付は2024年4月24日に、この診断結果の報告会とエンジニア同士の詳細説明会を実施いたしました。
(2024年)4月26日から5月20日まで緊急メンテを4回行い、対策を実施しました。
しかし、その対策は十分ではございませんでした。深さと速さの両面で不足しておりました。当時のリスク分析で何が不足していたのか、今後検証してまいります。
改めまして、被害に遭われたお客様、関係者の皆様に深くお詫び申し上げます。